重视数据安全时,全自动智能采血系统该怎么做权限与留痕
作者:
来源:
重视数据安全时,全自动智能采血系统该怎么做权限与留痕
先看基础信息:功能是否贴合场景,部署方式是否压得住后期成本
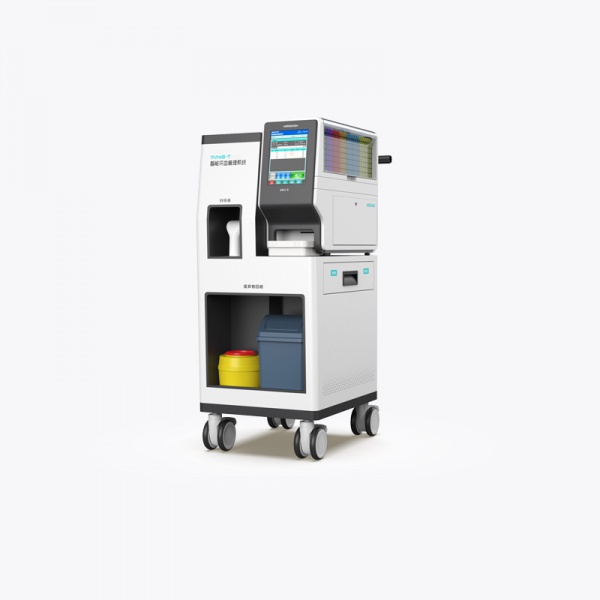
判断全自动智能采血系统,不能只看“自动化”三个字,更要先看它落在哪类场景里。门诊采血、体检中心、住院配套、第三方检验前端,对权限、留痕和接口的要求并不一样。预算里真正容易被忽略的,不只是采购价格,还包括实施、接口对接、数据迁移、培训、运维和后续升级。若前期只按设备或软件报价做决策,后面很容易因为补功能、补接口、补权限规则而持续加钱。
部署方式也直接影响成本和安全。院内部署、私有云、混合部署各有取舍:如果涉及大量患者信息、跨部门协作和多系统调用,通常要先核验数据存储位置、备份机制、访问控制和日志保留策略;如果是多院区或连锁体检机构,还要确认权限能否按机构、科室、岗位分层配置,避免“一套账号管全部”。这些内容不能靠销售口头描述,最好对照功能清单、演示环境和数据安全说明逐项确认。
关键风险不在“能不能用”,而在权限是否够细、留痕是否够完整
重视数据安全时,权限设计要先回答“谁能看、谁能改、谁能导出、谁能作废”。采血系统常见的风险,不是流程跑不通,而是账号权限过宽:采血人员能看到不该看的完整信息,管理人员能随意修改记录,导出权限没有限制,离职账号没有及时回收。对预算有限的项目来说,权限一旦设计粗放,后期补救通常比一次设计到位更贵。
留痕也不能只记录“操作成功”。真正有用的审计日志,至少要包含操作人、时间、终端、操作对象、操作前后内容、失败原因和审批痕迹。像修改患者信息、重打条码、作废标本、补录异常、导出数据这类动作,最好都能被单独标识。若系统只提供简单的操作记录,出了数据争议很难追溯责任。
可执行建议
-
建议先核验权限颗粒度,适用于采血量大、岗位分工清楚的机构。检查方法是让供应商在演示环境里分别展示采血员、护士长、信息管理员、审计员四类账号,确认看到的页面、可执行按钮、导出范围是否不同。
-
建议重点查看日志字段,适用于对合规和追责要求较高的单位。核验时不要只看“有无日志”,而要看日志样例,确认是否能追到账号、IP、时间、前后值、审批人,以及日志保留多久、能否防篡改。
-
建议把高风险操作单独列入审批,适用于存在作废、补录、批量导出的场景。核验方法是让对方说明审批流是否可配置,是否支持双人复核、分级授权和导出水印。
-
建议把账号生命周期写入实施要求,适用于人员流动较快的机构。检查方法是确认入职开通、调岗改权、离职注销是否有标准流程,是否可对接统一身份认证或现有账号体系。
沟通清单要问实:数据怎么迁移、系统怎么对接、成本怎么估
很多项目的预算超支,问题不在软件本身,而在“没把现场情况讲明白”。现有患者信息、历史采血记录、条码规则、科室字典、设备编号、人员组织架构,都会影响上线方式。若原系统数据结构混乱,迁移前需要先确认哪些字段必须保留、哪些数据只做归档、哪些记录不允许二次修改。这里最容易出问题的是历史追溯链,一旦迁移后条码、标本、患者和操作记录对应不上,后续查账和追责都会受影响。
接口对接同样决定使用成本。采血系统通常要和HIS、LIS、EMR、支付、排队叫号、统一身份认证等系统协同,接口文档是否完整、字段映射是否清楚、失败重试机制是否明确,直接影响实施周期。若接口只能“能连上”,不能“稳定跑”,后续维护费往往高于初装费。
成本估算时,建议把一次性费用和持续费用拆开:软件授权、实施服务、接口开发、硬件适配、数据迁移、测试验收属于前期成本;账号维护、日志存储、版本升级、故障响应、培训补课、制度调整属于后期成本。合同里如果没有写清支持范围,后面每次小改动都可能产生额外费用。
后续服务不能只看承诺,要看培训、运维和验收怎么落地
系统上线后,真正决定使用体验的往往不是界面,而是培训和运维。采血岗位变化快,新人上手时间短,培训不能只发手册,最好分岗位讲解:采血员看操作,管理人员看权限,审计人员看日志,信息部门看接口和备份。若培训不到位,系统功能再完整,也容易回到手工登记或线下补录。
运维责任也要提前分清。供应商负责哪些问题、内部信息化团队负责哪些问题、业务部门如何提单、响应时限和升级路径怎样安排,都应写入服务协议。特别是权限变更、日志调阅、数据恢复、备份核查这类事项,最好明确谁审批、谁执行、谁留档。这样做的意义不只是方便管理,更是为了控制长期使用成本。
验收时建议把“能跑”换成“能查、能管、能追”。除了常规功能测试,还应核验权限回收、日志查询、导出控制、异常恢复、备份还原、接口重连等环节。若条件允许,可先做小范围试运行,用真实流程验证一周到两周,再决定是否推广到全部科室或全部门店。
下一步沟通时,适合直接要求供应商提供功能清单、演示环境、接口文档、实施计划、服务协议和数据安全说明,再对照内部流程画出权限表和日志清单。把“谁能做什么、留下什么痕迹、出了问题谁负责、后期怎么付费”问清楚,预算才算真正落到可控范围内。
TAG: 智能采血分拣系统厂家 | 采血管智能贴标系统 | 采血管备管 | 自动采血系统 | 采血管理系统 | 智能采血 | 采血系统 | 采血管备管系统 | 全自动智能采血系统 | 采血管理系统设备 | 智能采血输送系统 | 采血贴标系统 | 采血管自动贴标 | 采血管分拣机 | 采血管贴标仪 | 采血智能系统 | 智能采血系统 | 采血系统厂家 | 采血自动化管理系统 | 采血管分拣系统 | 自助采血系统 | 采血管理系统厂家 | 采血自动备管系统 | 智能采血贴标系统 | 采血管贴标机 | 全自动采血管分拣系统 | 采血管贴标 | 智能采血备管系统 | 自动采血管理系统厂家 | 智能采血贴标系统厂家 | 智能采血系统设备 | 全自动采血备管机 | 真空采血系统厂家 | 全自动采血备管机厂家 | 进口自动采血系统 | 智能采血管理系统厂家 | 采血管自动贴标机厂家 | 采血管分拣处理 | 全自动采血系统 | 采血管贴标仪厂家 | 采血管自动分拣机厂家 | 智能采血厂家 | 采血管理系统设备厂家 | 智能采血管理系统 | 真空采血系统 | 智能采血系统设备厂家 | 全自动采血系统厂家 | 智能自动采血系统 | 进口自动采血系统厂家 | 采血管备管机 | 采血管自动分拣机 | 采血管自动贴标机 | 采血管智能贴标系统厂家 | 智能采血分拣系统 |
文章推荐
全自动智能采血系统可以适用于哪些采血场景?
智能采血系统实现自动化采血的可能性有多大?
智能采血系统能够提供更精确的采血结果吗?
自动化采血系统:是否适用于所有类型的血液采样?
智能采血系统如何解决传统采血中的痛点与难题?
进口自动采血系统的优势是什么?
全自动智能采血系统:采集血液更安全、更可靠的选择!
真空采血系统在哪些医疗场景下使用得最广泛?
自助采血系统可以在家中进行吗?
如何避免与采血系统相关的意外事故?
智能自动采血系统的维护和保养需要哪些技术和知识?
自动采血系统是否适用于不同类型的采血管?
真空采血系统与传统针筒采血有什么区别?
如何使用自助采血系统进行快速血液检测?
智能采血系统中的数据管理功能有哪些特点?
版权所有 2026 深圳美讯智慧医疗科技有限公司 粤ICP备19090557号-2 粤械广审(文)第2020010099号
深圳美讯智慧医疗科技有限公司
地址:深圳市光明区公明街道李松蓢社区志康路36号4栋301B区
电话:0755-83313029 13602609330
全国服务电话:400-880-3029
 在线客服