采血系统上线后运维怎么做,故障处理和权限管理要同步
作者:
来源:
采血系统上线后运维怎么做,故障处理和权限管理要同步
先判断需求:上线后真正影响使用的,不只是“能不能采血”
判断采血系统是否适合落地,不能只看界面是否顺手、流程是否完整,还要看上线后谁来管、出了问题怎么处理、权限如何随岗位变化同步调整。采血场景往往牵涉门诊、检验、护理、信息科和财务等多个环节,一旦权限配置和故障处理分开设计,常见问题就会变成“业务能用,但责任不清”“系统能跑,但一出错就找不到入口”。
更实际的判断方法,是先把使用场景拆开:是否覆盖预约采血、现场叫号、条码打印、样本核对、异常重采、退费或撤单等环节;是否适配门诊高峰、住院采血、体检采样等不同场景;是否支持按岗位分权,而不是统一账号通用。若这些流程与现有制度差距较大,后续运维成本通常会高于预期。
核验资料时,重点看功能清单、演示环境和接口文档是否能落到日常操作
很多系统在介绍页看起来功能齐全,真正上线后却会卡在细节。采血系统上线前,建议把核验重点放在能否进入真实业务流程,而不是停留在名称和术语上。功能清单要对应到实际岗位动作,演示环境要模拟高峰操作,接口文档要说明与HIS、LIS、EMR、身份认证或叫号系统怎么对接。
如果供应商能提供实施计划、服务协议、数据安全说明,重点不是“有没有文件”,而是文件里有没有明确边界:哪些故障归供应商处理,哪些由院内信息科处理;权限变更由谁发起、谁审批、谁留痕;数据迁移时保留多久、怎么回退、异常如何补录。缺少这些内容,后续沟通成本往往会在上线后集中暴露。
- 建议一:先核对流程覆盖范围。适用于门诊、住院或体检采血流程较复杂的单位。核验方法是按真实业务画出流程图,逐项对照功能清单,确认是否支持异常重采、条码重打、撤销记录和补录说明。
- 建议二:先看演示环境能否模拟高峰。适用于采血窗口多、排队压力大的场景。核验方法是让业务部门在演示环境中完成一次完整操作,观察登录、切换患者、打印、查询和异常处理是否顺畅。
- 建议三:先审接口文档再谈集成。适用于已有HIS、LIS或统一账号体系的单位。核验方法是确认接口字段、错误返回、重试机制和对账方式,避免上线后出现“能连上但数据对不上”。
故障处理和权限管理要同步设计,否则运维会反复返工
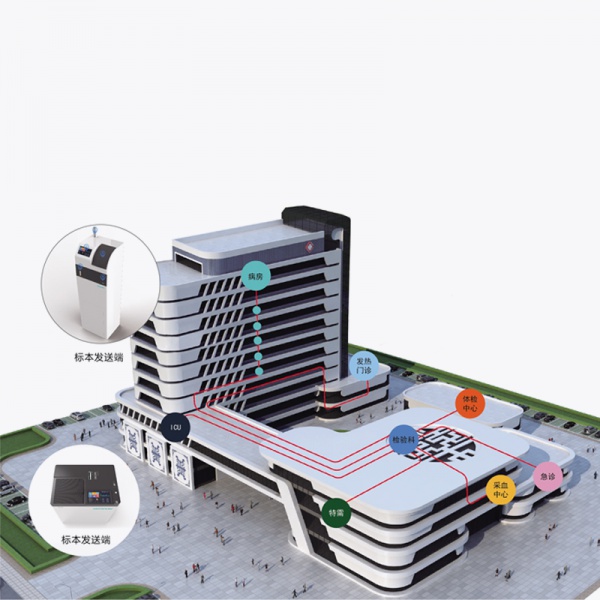
采血系统的运维,最怕把故障处理和权限管理拆成两条线。前者只管报修,后者只管开账号,结果一旦发生打印失败、条码异常、样本状态不一致,现场人员不知道该找谁;如果权限修改和岗位变动不同步,离岗账号未及时回收、临时授权缺少审批,都会带来安全风险。
更稳妥的做法,是在上线前把角色权限、故障分级和处理时限一起定下来。比如,采血护士、窗口人员、检验科审核、管理员分别能做什么,哪些操作必须双人复核,哪些异常必须留痕。若系统支持日志审计、权限审批流、账号回收记录,就应要求在验收时现场演示,而不是只看说明书。
- 建议四:权限配置按岗位而不是按个人习惯来定。适用于人员轮岗、临时排班频繁的单位。核验方法是请业务部门列出岗位清单,检查系统是否支持最小权限、临时授权和离岗回收。
- 建议五:故障处理要分级响应。适用于采血窗口不能停的场景。核验方法是让供应商写清楚响应渠道、远程支持条件、现场到场边界和升级路径,并在服务协议中对应时限与责任人。
- 建议六:日志和审计要能追踪到人。适用于对数据安全要求较高的单位。核验方法是查看是否能记录登录、修改、撤销、打印、导出等操作,以及是否支持按时间和账号查询。
部署、迁移和培训,决定了系统上线后是“能用”还是“好用”
部署方式要结合现场条件来选。若是院内部署,要关注服务器、数据库、备份和权限隔离是否由谁负责;若是云端或混合部署,要重点确认网络稳定性、访问控制、数据存放位置和应急切换方案。采血数据涉及患者身份、检验条码和操作记录,不能只问“能不能上”,还要问“断网怎么办”“恢复后怎么补数据”“历史记录能否查回”。
数据迁移也不能只看导入结果。旧系统中的患者信息、条码规则、历史采血记录、异常标记是否需要迁移,迁移后是否影响查询和统计,必须提前确认。培训同样重要,尤其是窗口人员、护士和管理员三类角色,培训内容应分别覆盖操作、异常处理和权限审批。若培训只讲标准流程,不讲退单、重打、补录,真正上线时仍会回到人工沟通。
运维成本的判断,不只是软件维保费用,还包括接口调整、权限变更、培训复训、故障支持和升级验证的时间成本。实施周期也要看医院或企业内部配合程度:如果业务流程稳定、接口清楚、权限边界明确,推进会更顺;如果多系统联动复杂,周期往往取决于数据整理和流程确认,而不是单纯安装速度。
合同和服务条款里,建议把后续维护说清楚
采血系统上线后,谁维护、怎么升级、出问题谁拍板,最好在合同和服务说明里提前写明。尤其是涉及接口改造、政策调整、排班变化和权限收口时,若没有明确责任边界,后续往往容易出现“系统供应商说是院内流程问题,院内说是系统配置问题”的情况。
沟通时可以直接追问几个问题:接口变更是否包含在服务范围内;权限调整是按次响应还是按流程处理;系统升级是否需要停机窗口;发生数据异常时是否提供回滚或补救方案;服务期内是否包含现场支持。回答越具体,落地风险越容易判断。
更合适的推进方式,是先拿真实流程做核验,再看资料是否完整,最后再估运维投入。只要把故障处理、权限管理、接口集成和培训责任同步确认,采血系统上线后才更容易稳定运行,也更便于后续扩展。下一步沟通时,建议直接索取功能清单、演示环境、接口文档、实施计划、服务协议和数据安全说明,对照本院现有流程逐项核对,再决定是否进入试点或正式实施。
TAG: 智能采血分拣系统厂家 | 采血管智能贴标系统 | 采血管备管 | 自动采血系统 | 采血管理系统 | 智能采血 | 采血系统 | 采血管备管系统 | 全自动智能采血系统 | 采血管理系统设备 | 智能采血输送系统 | 采血贴标系统 | 采血管自动贴标 | 采血管分拣机 | 采血管贴标仪 | 采血智能系统 | 智能采血系统 | 采血系统厂家 | 采血自动化管理系统 | 采血管分拣系统 | 自助采血系统 | 采血管理系统厂家 | 采血自动备管系统 | 智能采血贴标系统 | 采血管贴标机 | 全自动采血管分拣系统 | 采血管贴标 | 智能采血备管系统 | 自动采血管理系统厂家 | 智能采血贴标系统厂家 | 智能采血系统设备 | 全自动采血备管机 | 真空采血系统厂家 | 全自动采血备管机厂家 | 进口自动采血系统 | 智能采血管理系统厂家 | 采血管自动贴标机厂家 | 采血管分拣处理 | 全自动采血系统 | 采血管贴标仪厂家 | 采血管自动分拣机厂家 | 智能采血厂家 | 采血管理系统设备厂家 | 智能采血管理系统 | 真空采血系统 | 智能采血系统设备厂家 | 全自动采血系统厂家 | 智能自动采血系统 | 进口自动采血系统厂家 | 采血管备管机 | 采血管自动分拣机 | 采血管自动贴标机 | 采血管智能贴标系统厂家 | 智能采血分拣系统 |
文章推荐
全自动智能采血系统可以适用于哪些采血场景?
智能采血系统实现自动化采血的可能性有多大?
智能采血系统能够提供更精确的采血结果吗?
自动化采血系统:是否适用于所有类型的血液采样?
智能采血系统如何解决传统采血中的痛点与难题?
进口自动采血系统的优势是什么?
全自动智能采血系统:采集血液更安全、更可靠的选择!
真空采血系统在哪些医疗场景下使用得最广泛?
自助采血系统可以在家中进行吗?
如何避免与采血系统相关的意外事故?
智能自动采血系统的维护和保养需要哪些技术和知识?
自动采血系统是否适用于不同类型的采血管?
真空采血系统与传统针筒采血有什么区别?
如何使用自助采血系统进行快速血液检测?
智能采血系统中的数据管理功能有哪些特点?


版权所有 2026 深圳美讯智慧医疗科技有限公司 粤ICP备19090557号-2 粤械广审(文)第2020010099号
深圳美讯智慧医疗科技有限公司
地址:深圳市光明区公明街道李松蓢社区志康路36号4栋301B区
电话:0755-83313029 13602609330
全国服务电话:400-880-3029
 在线客服